Detekcija i odgovor
Ransomware: kako se zaštititi i odgovoriti na napad
15. lipnja 2026. · 9 min čitanja
Penetracijsko testiranje, nadzor sustava i odgovor na incidente za bolnice, poliklinike i farmaceutske tvrtke. Rad planiramo tako da ne ometa skrb o pacijentima.
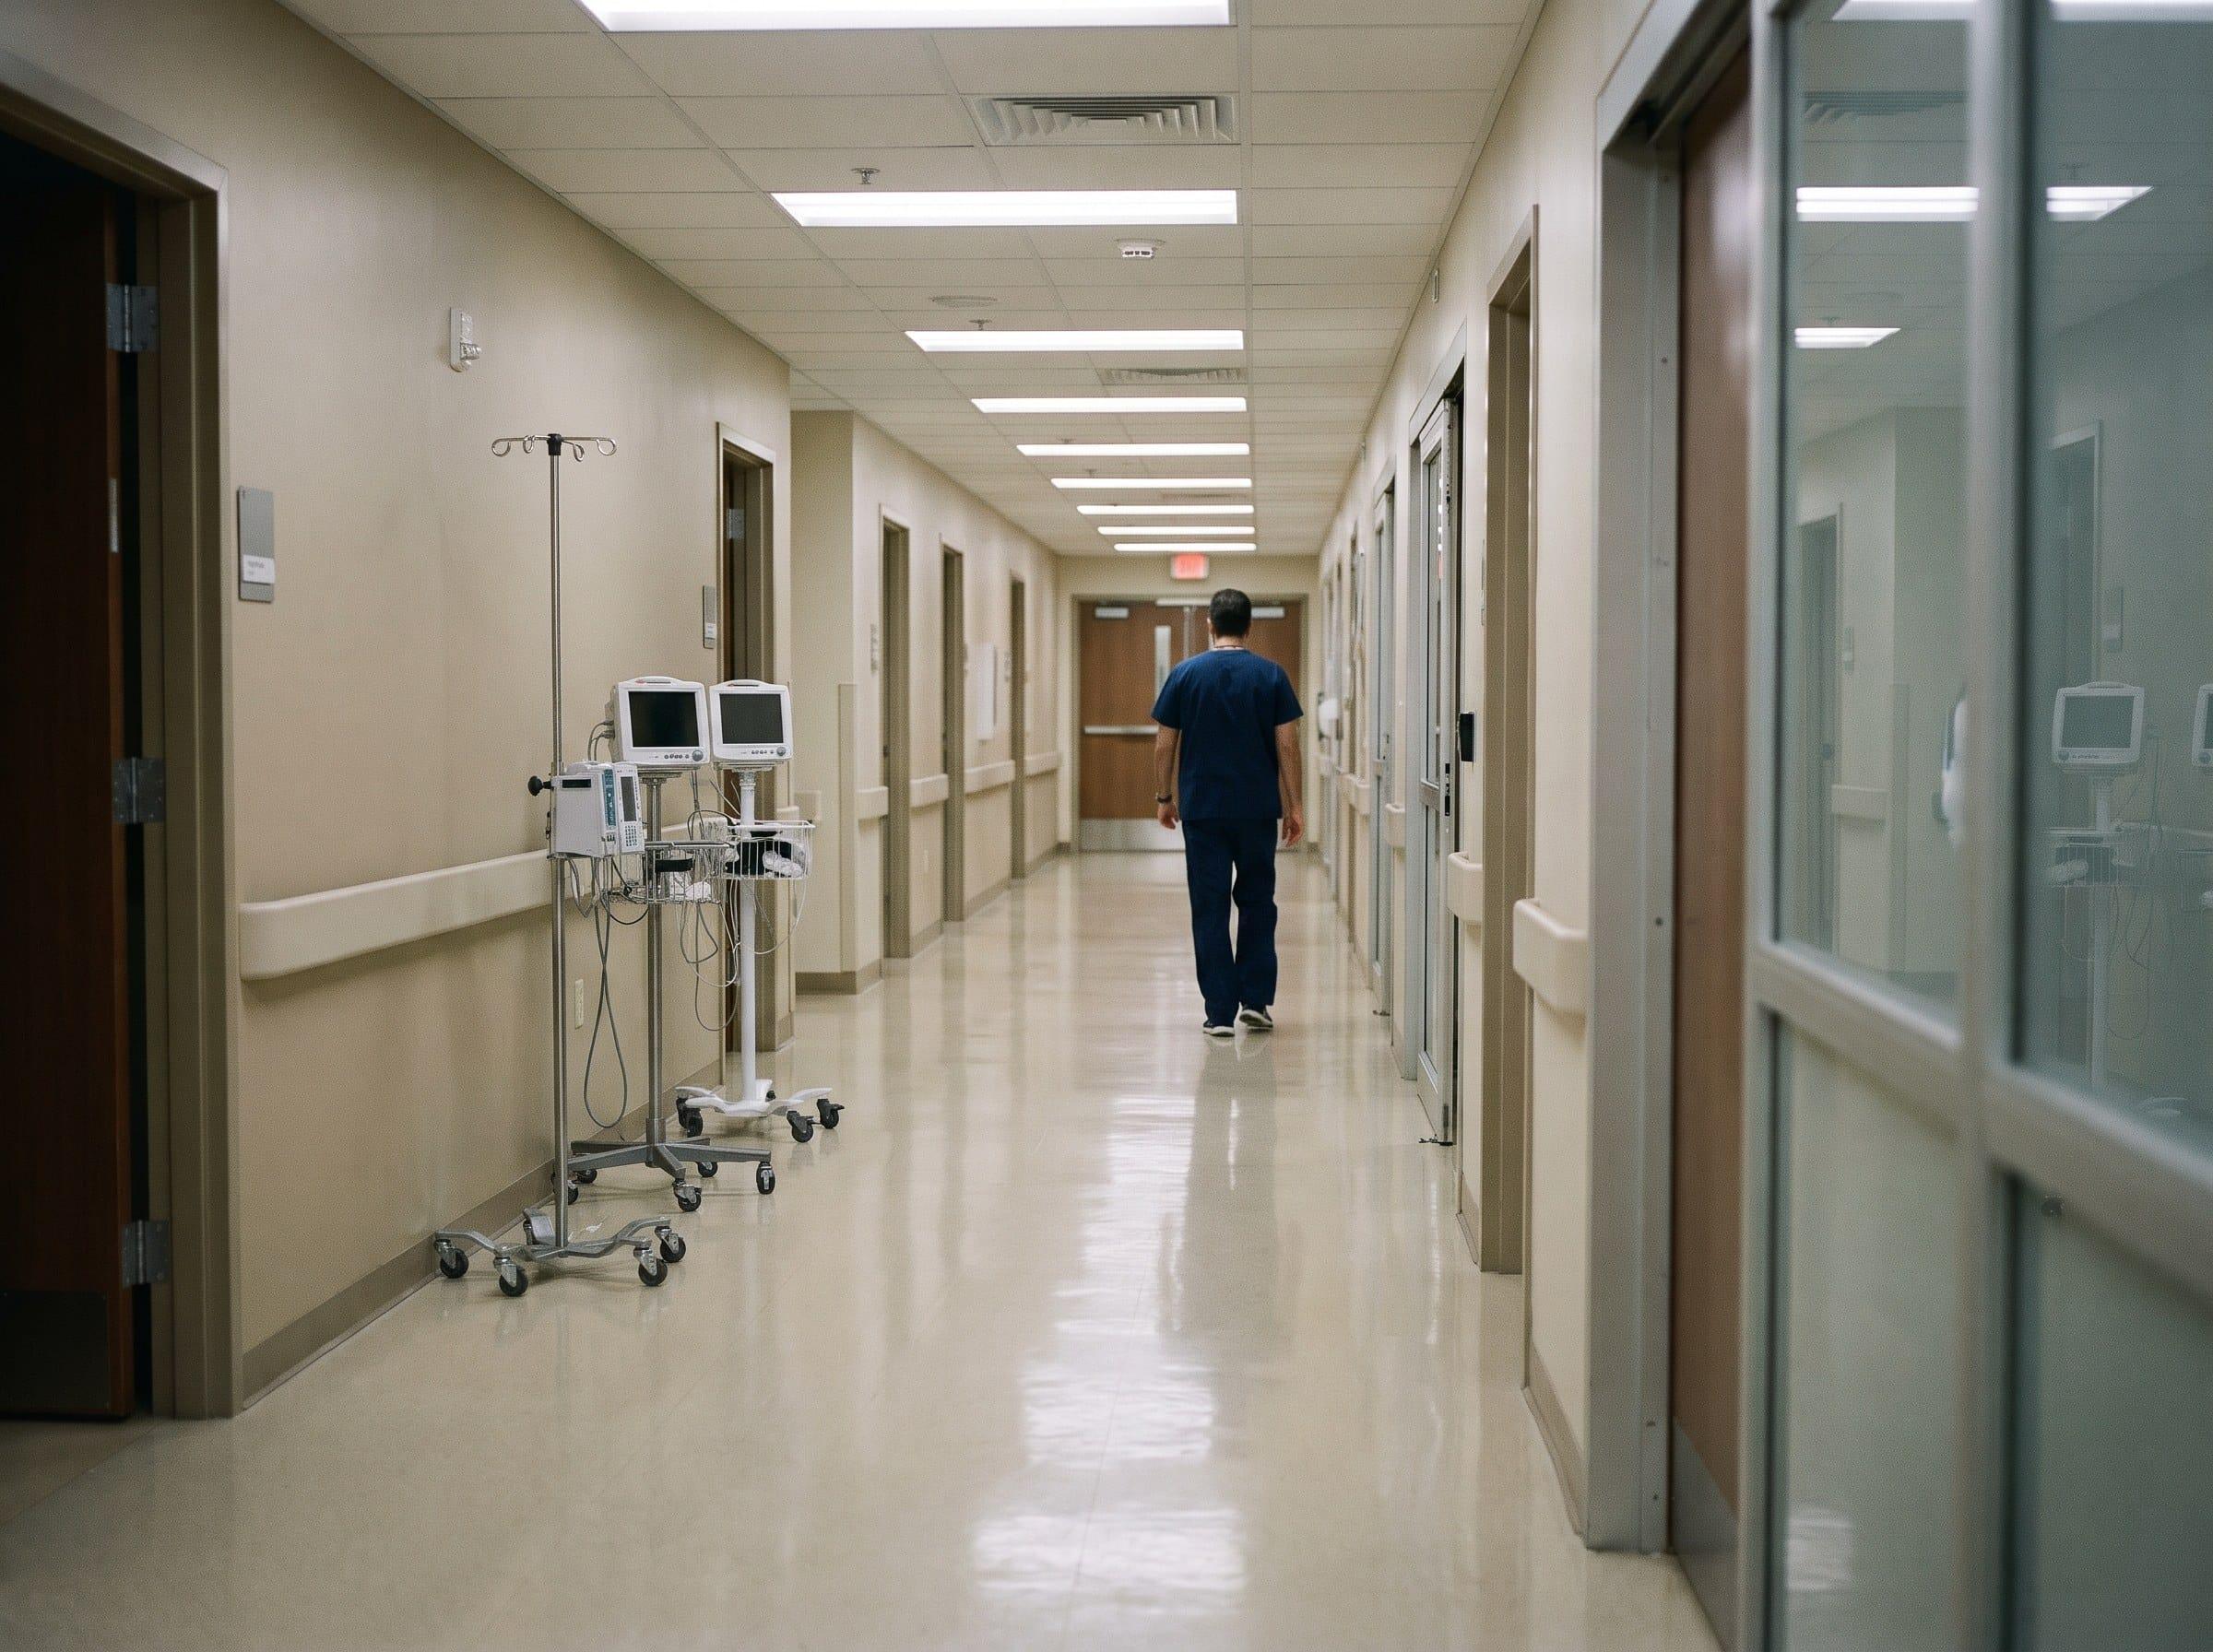
Bolnice imaju mnogo povezanih uređaja, mnogo dobavljača i zdravstvene podatke u brojnim sustavima. Testiramo bolničke sustave, oblak i uređaje, a rad planiramo oko kliničkog rasporeda.
Sigurnost pacijenata na prvom mjestu
Testiranje uređaja planiramo oko kliničkog rada.
Spremnost na incident
Provjeravamo koliko brzo možete otkriti napad i vratiti sustave u rad.
Zaštita zdravstvenih podataka
Tražimo gdje podaci mogu procuriti kroz aplikacije, oblak i integracije.
Prijetnje s kojima se bolnice i farmacija najčešće susreću.
Zastoj sustava izravno prekida liječenje. Provjeravamo koliko brzo možete otkriti napad i vratiti sustave u rad.
Procjenjujemo povezane medicinske uređaje i mreže na kojima rade. Testiranje planiramo tako da ne ugrozi pacijente.
Tražimo putove kojima bi zdravstveni podaci mogli procuriti kroz aplikacije, oblak i integracije.
Četiri usluge koje su ovom sektoru najvažnije.
Bolnički informacijski sustav, portali za pacijente i oblak.
DetaljnijeDetekcija napada i odgovor na incidente uz što kraći prekid skrbi.
DetaljnijeAnaliza rizika i priprema za NIS2 i reviziju.
DetaljnijePenetracijsko testiranje bolničkih mreža i povezanih uređaja.
DetaljnijeRezultati prilagođeni zahtjevima zdravstva.
Okviri i propisi za ovaj sektor
Ako vašeg pitanja nema ovdje, postavite ga inženjeru na uvodnom razgovoru.
Zdravstvo je jedan od sektora koje obuhvaćaju NIS2 i Zakon o kibernetičkoj sigurnosti. Je li pojedina ustanova obveznik, ovisi o njezinoj veličini i kategorizaciji. Početnu provjeru možete napraviti našim NIS2 alatom.
Bolnice ne mogu dugo raditi bez svojih sustava, pa napadači računaju na brzo plaćanje otkupnine. Uz to imaju mnogo starijih sustava i medicinskih uređaja koje je teško ažurirati.
Da. Opseg i pravila dogovaramo pisano, osjetljive sustave testiramo s dodatnim oprezom ili na testnim kopijama, a ništa što bi moglo utjecati na skrb o pacijentima ne radimo bez dogovora.
Podaci o zdravlju posebna su kategorija osobnih podataka prema članku 9. GDPR-a i traže višu razinu zaštite. Povredu takvih podataka u pravilu treba prijaviti AZOP-u u roku od 72 sata.
Cijena ovisi o broju sustava, aplikacija i lokacija u opsegu. Pisanu ponudu šaljemo u roku od 48 sati nakon uvodnog razgovora.
Detekcija i odgovor
15. lipnja 2026. · 9 min čitanja
Penetracijsko testiranje
15. lipnja 2026. · 11 min čitanja
Detekcija i odgovor
15. lipnja 2026. · 9 min čitanja
Recite nam što trebate zaštititi. Odgovaramo u roku jednog radnog dana.
Napišete nam što trebate. Odgovaramo u roku jednog radnog dana.
30 minuta o vašim sustavima i potrebama.
Opseg, rok i cijena u roku od 48 sati.